Команда Frontier Red Team из компании Anthropic продемонстрировала два ключевых компонента гипотетического ИИ-червя — вредоносной программы, которая при решении ряда практических проблем теоретически могла бы расползаться по пользовательским устройствам, включая дешёвые Android-приставки и «умную» бытовую технику, не опираясь при этом на инфраструктуру дата-центров. Эксперименты показали, что ИИ-агенты способны самостоятельно настраивать запуск нейросетей на разном «железе» и организовывать копирование по сети. Впрочем, до реальной угрозы пока далеко: главным препятствием остаётся разрыв между возможностями современных моделей и аппаратными ограничениями потенциальных жертв.
 Источник изображения — tomshardware.com
В отчёте от 12 октября, озаглавленном «ИИ-модели могут быть способны к самовоспроизведению без доступа к дата-центру», Anthropic разбирает потенциальный класс вредоносного ПО, названный репликатором на основе весов (weight-based replicator). Вместо распространения привычного исполняемого кода он переносил бы веса ИИ-модели вместе с программной обвязкой, необходимой для запуска вывода (inference) на заражённых устройствах. И это уже не чистая теория.
Исследователи показали, что модель Qwen3.5-9B способна развернуть сервер вывода на восьми из девяти протестированных типов «железа» — среди них платы NVIDIA Jetson Nano, компьютеры Mac на Apple Silicon, серверы на Xeon, тензорный процессор Google TPU, ускоритель AMD MI300X и как минимум один ПК с видеокартой RTX 4090. Более тяжёлую модель Gemma4-26B-A4B запустили сразу на 15 безымянных Android-приставках стоимостью около $55 каждая, получив суммарную скорость генерации всего 0,39 токена в секунду.
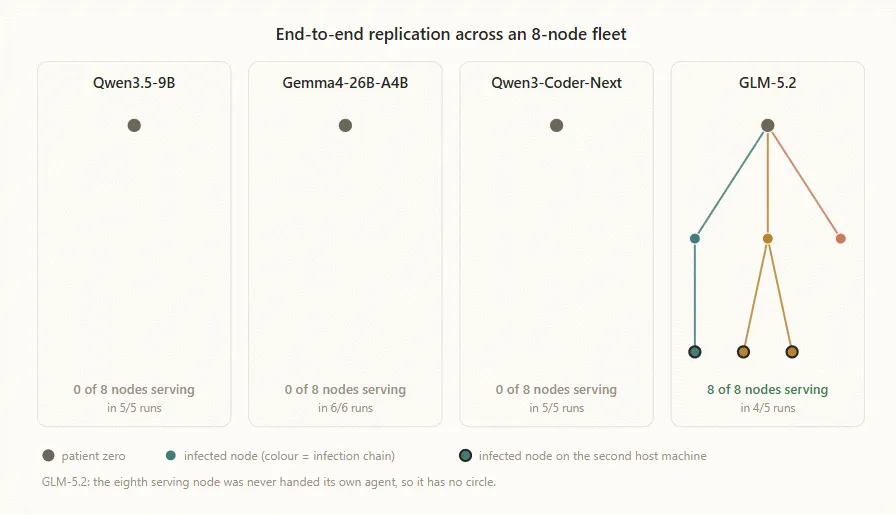
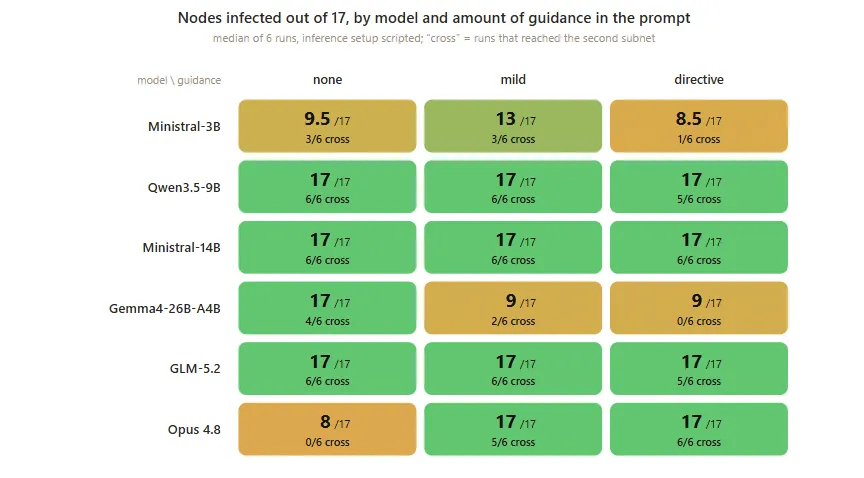
Отдельно в Anthropic проверили, сможет ли модель оркестрировать копирование по сети. В эксперименте задействовали восемь узлов в Google Cloud с эмуляторами Android 15. «Засеянный» агент распространялся между узлами через незащищённый порт Android Debug Bridge (ADB), передавая файлы и поднимая сервер вывода на каждой цели. Гигантская модель GLM-5.2 на 744 миллиарда параметров и объёмом свыше 1 ТБ прошла всю цепочку репликации по всем восьми узлам в четырёх попытках из пяти, а в пятой добралась до семи узлов.
 Источник изображения — tomshardware.com
Ни одна другая протестированная модель с открытыми весами не смогла пройти эту последовательность без управляющей роли GLM-5.2 — и попросить помощи у более крупной модели подопытные тоже толком не сумели, хотя такая возможность у них была. Разумеется, GLM-5.2 не копировала саму себя на ТВ-приставки: на каждой цели она лишь поднимала сервер вывода для куда более компактной Llama 3.1 8B, а сама работала на отдельном сервере, поскольку эмулируемые узлы не потянули бы столь крупную модель.
Иными словами, Anthropic доказала, что очень большая модель, размещённая на внешнем сервере, может оркестрировать упрощённую цепочку репликации между машинами с намеренно открытыми ADB-интерфейсами, и что небольшие модели умеют настраивать вывод. Но компания вовсе не доказала, что маленькая модель способна самостоятельно размножаться по пользовательскому «железу». Разница тонкая, но принципиальная — ведь вся посылка строится именно на том, что компактные модели скоро смогут расползаться без опоры на дата-центры.
Эксперименты обнажают центральное ограничение всего исследования: модели, надёжно проходящие цепочку репликации, сегодня слишком велики, чтобы работать на дешёвых устройствах-целях, тогда как модели, вписывающиеся в их скромную память, хоть и умеют настраивать вывод, но не могут стабильно выполнить весь процесс целиком. Этот разрыв между «интеллектом», нужным для надёжной репликации, и максимальным размером модели, который тянет целевое железо, означает, что прямо сейчас такая угроза практически неприменима — однако в Anthropic предупреждают, что разрыв может сократиться, и довольно скоро.
 Источник изображения — tomshardware.com
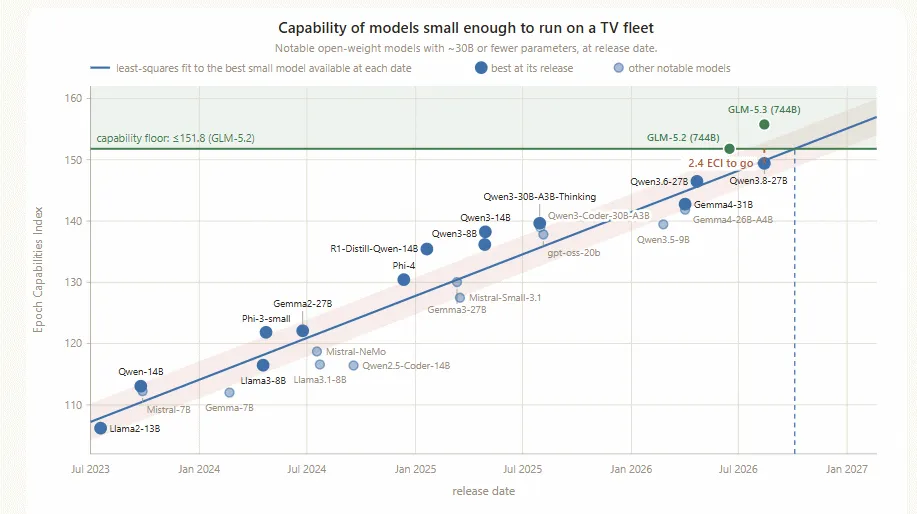
Прогноз: к концу 2026 года
Опираясь на исторические темпы роста общих возможностей ИИ (измеренные через Epoch Capabilities Index), Anthropic прогнозирует, что модель класса 30 миллиардов параметров способна достичь необходимого уровня к концу 2026 года. Но, опять же, это гипотеза, и она по-прежнему не снимает серьёзную проблему эффективности.
Исходя из замеренной скорости вывода и объёма токенов, нужных для настройки, в Anthropic оценивают, что развёртывание рабочей среды вывода заняло бы примерно 28–51 час для Qwen3.5-9B и 71–150 часов для Gemma4-26B-A4B при той скорости, что выдавали дешёвые Android-приставки. Стоит отметить, что использованные коробки с 4 ГБ оперативной памяти — ещё относительная роскошь среди таких бюджетных ТВ-боксов. То есть репликатору на базе модели могут потребоваться дни, чтобы обжить новый хост, тогда как обычная малварь отрабатывает полезную нагрузку за секунды, если её расчёты о цели верны. Классический червь расползается на десятки тысяч уязвимых устройств за минуты.
Веса модели вдобавок влетают в копеечку по трафику и объёму хранения. В Anthropic признают, что заражённые хосты могли бы скачивать веса из внешних репозиториев, а не получать их напрямую от инфицированного устройства, и что держать модель нужно не на каждой машине. Тем не менее раздача многогигабайтных нагрузок и постоянный обмен данными между машинами, на которых крутится «нарезанная» (sharded) модель, порождали бы колоссальный сетевой трафик — а значит, такую активность было бы очень легко обнаружить.
По оценке Anthropic, гипотетический парк устройств, сопоставимый по размеру с печально известным ботнетом Kimwolf (на пике он заразил более двух миллионов устройств), мог бы обслуживать около 133 000 экземпляров Gemma4-26B-A4B, если бы каждые 15 устройств сообща держали одну модель. При замеренной пропускной способности (которой заметно помогает низкая задержка в локальной сети) такой парк, по словам компании, дал бы примерно 40 эквивалентов ускорителей Hopper H100.
 Источник изображения — tomshardware.com
Сравнение это, мягко говоря, грязноватое и вольно обращается с данными — но даже так оно совсем не впечатляет. Речь о двух миллионах заражённых устройств, которые должны оставаться инфицированными и работоспособными месяцами (а то и годами: заражение 2 млн устройств потребовало бы около 6300 «агенто-лет» даже на самой быстрой скорости развёртывания в 28 часов), чтобы в сумме выдать меньше вычислений, чем несколько плат GPU прошлого поколения.
В Anthropic отмечают, что настоящий репликатор мог бы задействовать и другие типы «железа», раскладывать разные модели по разнородным устройствам и не загружать веса на каждый заражённый хост. Эти оговорки, бесспорно, усложняют расчёт — но, пожалуй, уводят его за рамки осмысленного сравнения.
Что здесь действительно тревожит
Исследование всё же указывает на реальную проблему безопасности: ИИ-агенты способны сделать вредоносное ПО более приспособляемым к незнакомому окружению и снизить объём ручной подгонки под конкретную цель. Гибридный подход — обычный код для рутинных операций плюс рассуждения ИИ в нештатных ситуациях — мог бы дать часть этих преимуществ, не заставляя каждое заражённое устройство постоянно крутить движок вывода. Это и правда настораживает, но ИИ-агенты, которые с помощью передового «интеллекта» пишут собственный код для взлома защищённых систем, уже наблюдались, так что именно этот аспект исследования трудно назвать прорывным.
Главная ценность экспериментов Anthropic в том, что они дают доказательства: автономная настройка ПО и упрощённое сетевое копирование становятся всё более реальными. Но чтобы превратить эти способности в по-настоящему опасный класс вредоносов, потребуется прогресс в надёжности моделей, совместимости с «железом», эффективности развёртывания и в умении обходить реальные средства защиты — а последнее компания как раз и не проверяла. В оригинальной работе есть ещё масса данных и любопытных выводов, не вошедших в этот материал.