Французская компания Ledger, один из крупнейших производителей аппаратных криптокошельков, пересматривает правила продаж и способы доставки своих устройств покупателям после так называемого «инцидента Cryptobilis». По данным Bloomberg от 13 октября, физическое вмешательство в цепочку поставок привело к краже криптовалюты на $93 млн с кошельков пользователей. Технический директор компании Шарль Гийме (Charles Guillemet) подтвердил, что Ledger заодно пересматривает и защиту своих устройств от вскрытия. Владельцам кошельков со следами вмешательства он посоветовал обратиться в поддержку Ledger за инструкциями по отправке устройств на экспертизу, а тем, кто хочет вскрыть корпус самостоятельно для проверки, — сначала изучить официальное руководство компании о том, как сделать это безопасно.
 Источник изображения — tomshardware.com
Как обнаружили атаку
Первые тревожные сигналы появились в пятницу, 9 октября, когда сотни считавшихся защищёнными кошельков были опустошены почти одновременно в сетях Bitcoin, Ethereum и Tron. Это вызвало волну сообщений в соцсетях и среди специалистов по блокчейн-безопасности: пострадавшие один за другим выходили на связь, пытаясь понять, что происходит.
Раннее расследование показало, что почти все затронутые устройства были куплены у CryptoBilis — авторизованного стороннего реселлера, работающего в Малайзии и Юго-Восточной Азии. Ledger потребовала от CryptoBilis немедленно прекратить все продажи и отгрузки.
Что скрывалось внутри устройств
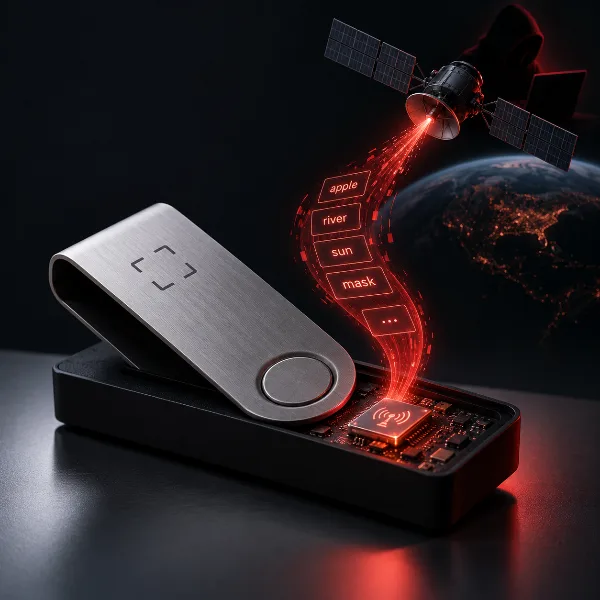
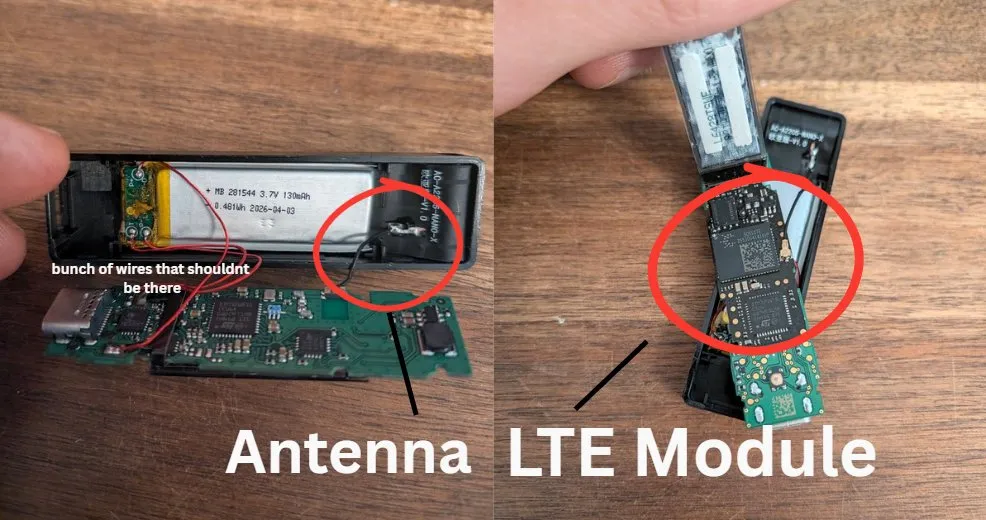
После дополнительного расследования 10 октября Ledger официально сообщила, что обнаружила внутри устройства одного из пострадавших несанкционированную аппаратную закладку с сотовым модулем LTE. Как выяснилось, злоумышленники вручную устанавливали такие чипы в новые, ещё не распакованные устройства на одном из этапов цепочки поставок. Когда новый владелец впервые генерирует или сверяет на экране кошелька свою сид-фразу из 24 слов (её одной достаточно, чтобы восстановить доступ ко всем средствам), чип считывает изображение с OLED-дисплея или перехватывает сырые данные на аппаратных линиях, по которым передаётся этот текст.
Затем встроенный сотовый модуль незаметно передаёт незашифрованную сид-фразу по сетям LTE прямо на командные серверы атакующих, открывая им полный удалённый доступ: они клонируют приватные ключи и выводят связанные с ними средства. Модификация полностью обходила штатную автоматическую проверку Ledger «Genuine Check», поскольку находилась вне микрочипа, на котором работает официальная прошивка устройства.
Реакция Ledger и что делать пользователям
В отдельном сообщении генеральный директор Ledger Паскаль Готье (Pascal Gauthier) заявил, что физическое вмешательство в цепочку поставок — это риск для всей отрасли, и что компания пересматривает контроль как над прямыми продажами, так и над работой реселлеров. Ledger приглашает исследователей и других производителей к совместной оценке этих процедур.
В Ledger подчёркивают, что внутренняя инфраструктура, код прошивки и канал прямых продаж через официальный магазин Ledger остались полностью нескомпрометированными. Пользователям, купившим кошельки у сторонних реселлеров, компания советует перевести средства на другой кошелёк, защищённый свежей, заведомо чистой сид-фразой из 24 слов. Параллельно Ledger ужесточает требования к проверке поставщиков и к цепочке поставок: дистрибьюторов обязывают вести более строгий учёт, закупать товар только через одобренные каналы и полностью запретить повторный ввод в продажу или перепродажу возвращённых устройств.