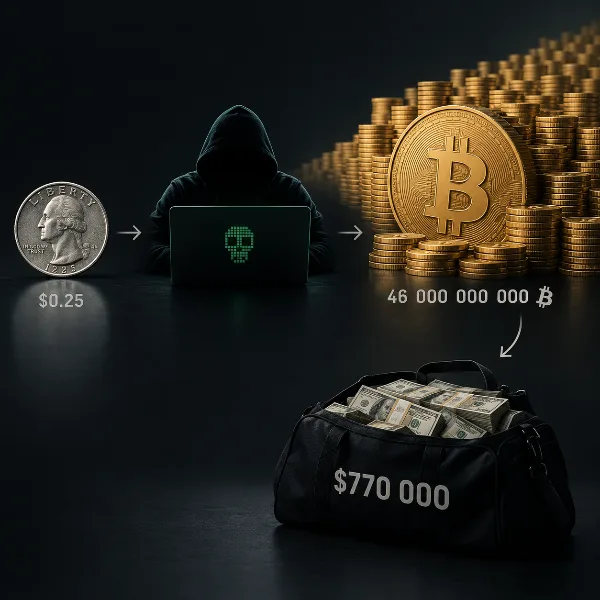
Децентрализованная биржа Symbiosis — один из многих DeFi-протоколов, позволяющих обменивать практически любые криптовалютные пары без обращения к централизованной площадке, — стала жертвой хакерской атаки. Сеть работает уже пять лет и связывает более 50 блокчейнов. Опора исключительно на смарт-контракты — код, размещённый прямо в блокчейне и доступный для просмотра любому желающему, — логична для такой архитектуры, но парадоксальным образом создаёт проблему с ответственностью: 11 сентября 2026 года Symbiosis взломали на сумму как минимум $770 000, или 9,97 BTC.
 Источник изображения — Getty Images
Как сработала схема
Смарт-контракты публикуются прямо в блокчейне и по определению имеют открытый исходный код — значит, найти в них уязвимость может кто угодно. Злоумышленник нашёл сразу две: неразглашённую уязвимость для повышения привилегий, позволившую притвориться администратором сети, и элементарную ошибку — отсутствие проверки, является ли комиссия за транзакцию положительным числом.
Схема оказалась предельно простой. Получив права администратора, хакер выставил отрицательное значение комиссии за транзакцию и провёл 12 транзакций. Из-за отрицательной комиссии система не списывала средства с переводимой суммы, а, наоборот, прибавляла к ней. Потратив всего 330 сатоши (это около 25 центов), злоумышленник умудрился выпустить 46 миллиардов токенов syBTC — «обёрнутого» биткоина в сети Symbiosis. Для сравнения: теоретический максимум биткоинов в обращении составляет всего 21 миллион монет.
Сами по себе фиктивные токены syBTC ничем не были обеспечены, но их можно было свободно торговать. Хакер обменивал их на другие «обёрнутые» версии биткоина — BTCB, cbBTC, WBTC и RBTC, — опустошая соответствующие пулы ликвидности и нанося ущерб на общую сумму $770 000. Известно, что примерно $336 000 он успел вывести в наличные через децентрализованную биржу Uniswap, прежде чем доступ к сети был заблокирован.
Что такое DeFi-пулы
Для тех, кто не знаком с темой: DeFi-пулы (децентрализованные финансы) можно упрощённо описать как автоматизированные торговые «котлы». Они работают поверх существующих блокчейн-сетей вроде Ethereum или Solana через смарт-контракты и позволяют пользователям торговать напрямую со средствами пула, без посредников. Те, кто предоставляет пулу ликвидность, получают часть комиссии с каждой сделки других участников.
- Например, заблокировав 1 ETH, вкладчик получает небольшую выплату при каждой покупке или продаже ETH другими пользователями — фактически «процент» на удерживаемую валюту почти без усилий.
- Торговцу не нужно взаимодействовать с людьми — только с кодом смарт-контракта.
- Чтобы транзакции работали, DeFi-сети «оборачивают» сторонние токены в собственные версии — например, превращая BTC в syBTC.
Оставшиеся в обороте «обёрнутые» биткоины были быстро помечены биржами и охранными фирмами как подозрительные, что затрудняет их использование злоумышленником. Пострадавшим от этого не легче — деньги останутся замороженными, пока похититель не вернёт токены добровольно или по решению суда. Часть таких активов, например cbBTC от биржи Coinbase, выпускается централизованно и может быть аннулирована и перевыпущена после юридической процедуры, но другие, вроде RBTC, отменить нельзя.
Как Symbiosis намерена возместить ущерб
В Symbiosis заявили, что намерены компенсировать понесённые убытки: «часть средств будет возвращена из выведенных активов, а каждому поставщику ликвидности будет предложен индивидуальный план компенсации». На практике это означает, что площадка планирует договориться с крупнейшими держателями «обёрнутых» биткоинов в своих пулах и предложить им долговую расписку, процентный долговой пакет или их комбинацию. В подобных ситуациях крупные держатели обычно — хоть и не гарантированно — соглашаются на такие условия, поскольку принудительная ликвидация попросту уничтожила бы сеть и оставила бы им лишь копейки от вложенного.
Проект также сообщил, что планирует переписать логику работы с биткоином и уже запросил независимый аудит перед внедрением нового кода, а также аудит всей системы целиком. Symbiosis отметила, что «современные ИИ-модели снизили стоимость поиска подобных ошибок» — аргумент справедливый, но вряд ли способный многих успокоить, учитывая высокие риски, связанные с деньгами, и тот факт, что кто-то попросту пропустил элементарную проверку на отрицательное значение в коде объёмом всего в несколько тысяч строк.
История с Symbiosis — далеко не первый подобный инцидент в мире DeFi: почти каждую неделю та или иная площадка сообщает о взломе из-за банальной ошибки в коде смарт-контракта, а не из-за сложной криптографической атаки. Открытый исходный код, который в теории должен повышать доверие за счёт прозрачности, на практике облегчает поиск уязвимостей злоумышленникам быстрее, чем разработчики успевают их закрыть. Для пользователей это лишний повод внимательно выбирать площадки, ориентируясь не только на доходность, но и на историю независимых аудитов протокола.