Микроконтроллер RP2350, если разобраться, довольно защищён: у него есть безопасная загрузка, ARM TrustZone для разделения доверенного и недоверенного кода и возможность навсегда отключить отладку. Более того, Raspberry Pi Foundation добавила детекторы сбоев, блокирующие классический приём «подавать помехи, пока чип не подчинится». Именно поэтому исследователи безопасности пошли путём «злодея из фильма про Бонда» — и навели на чип лазерный луч.
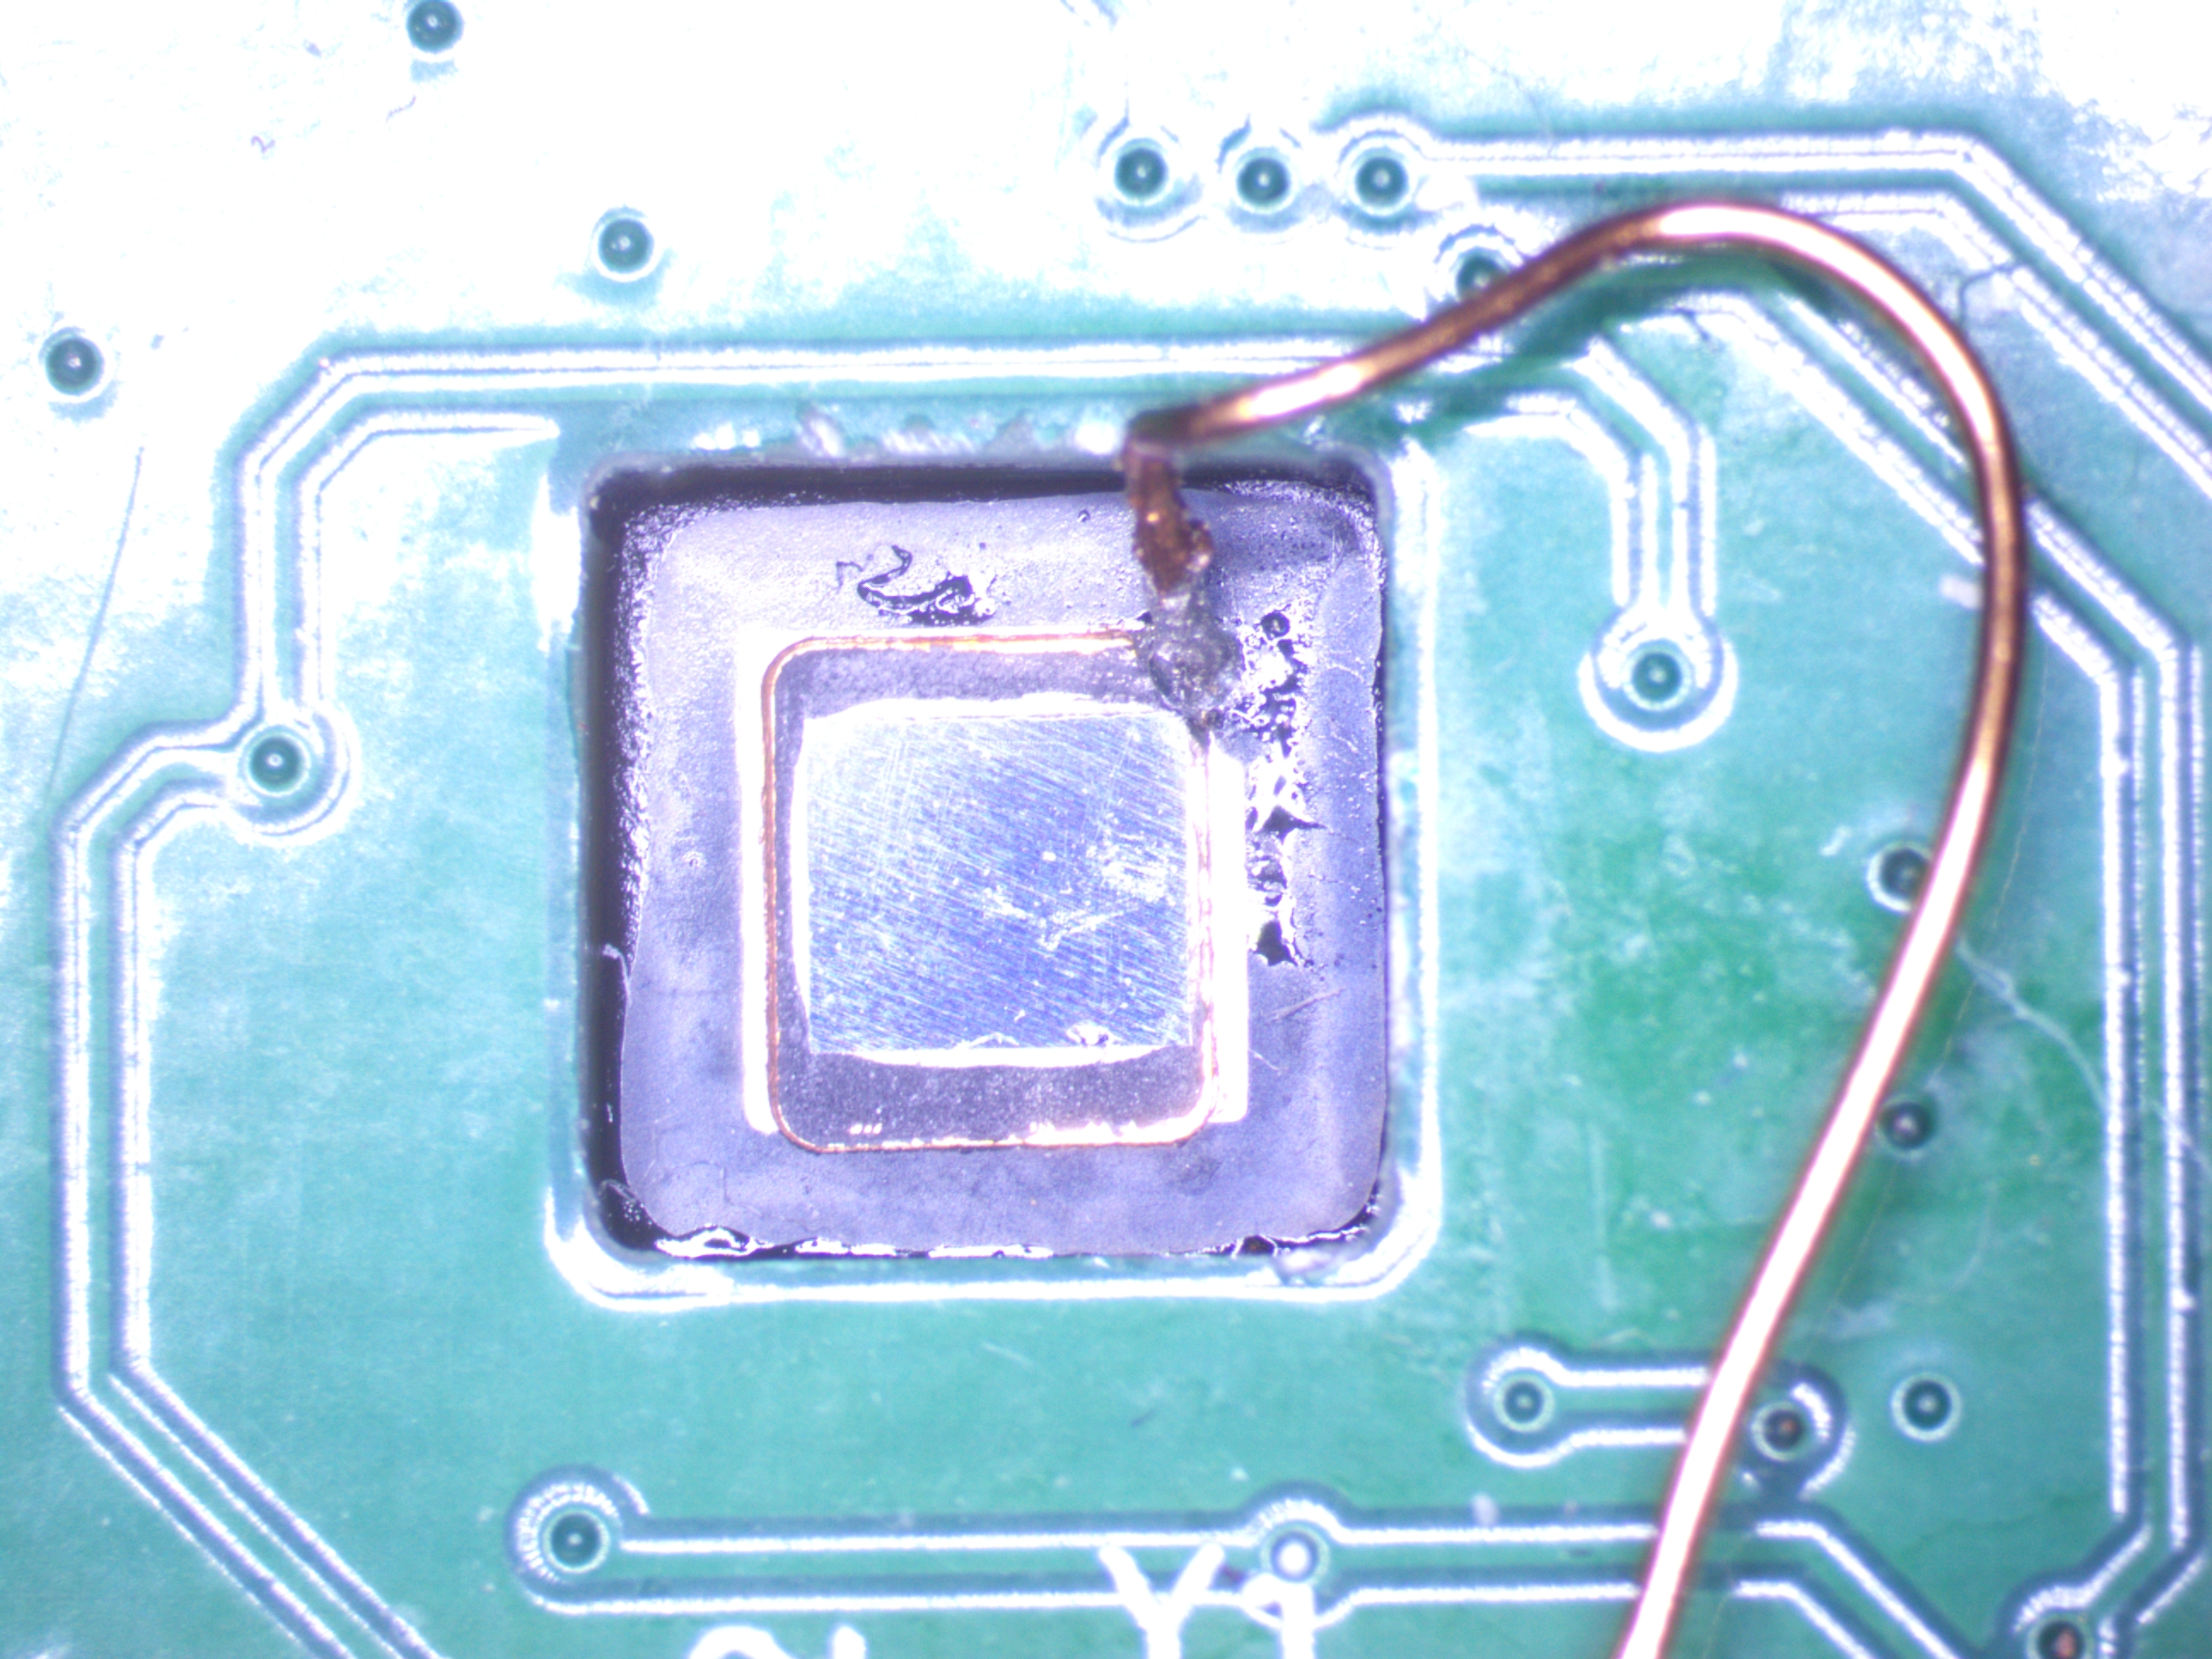
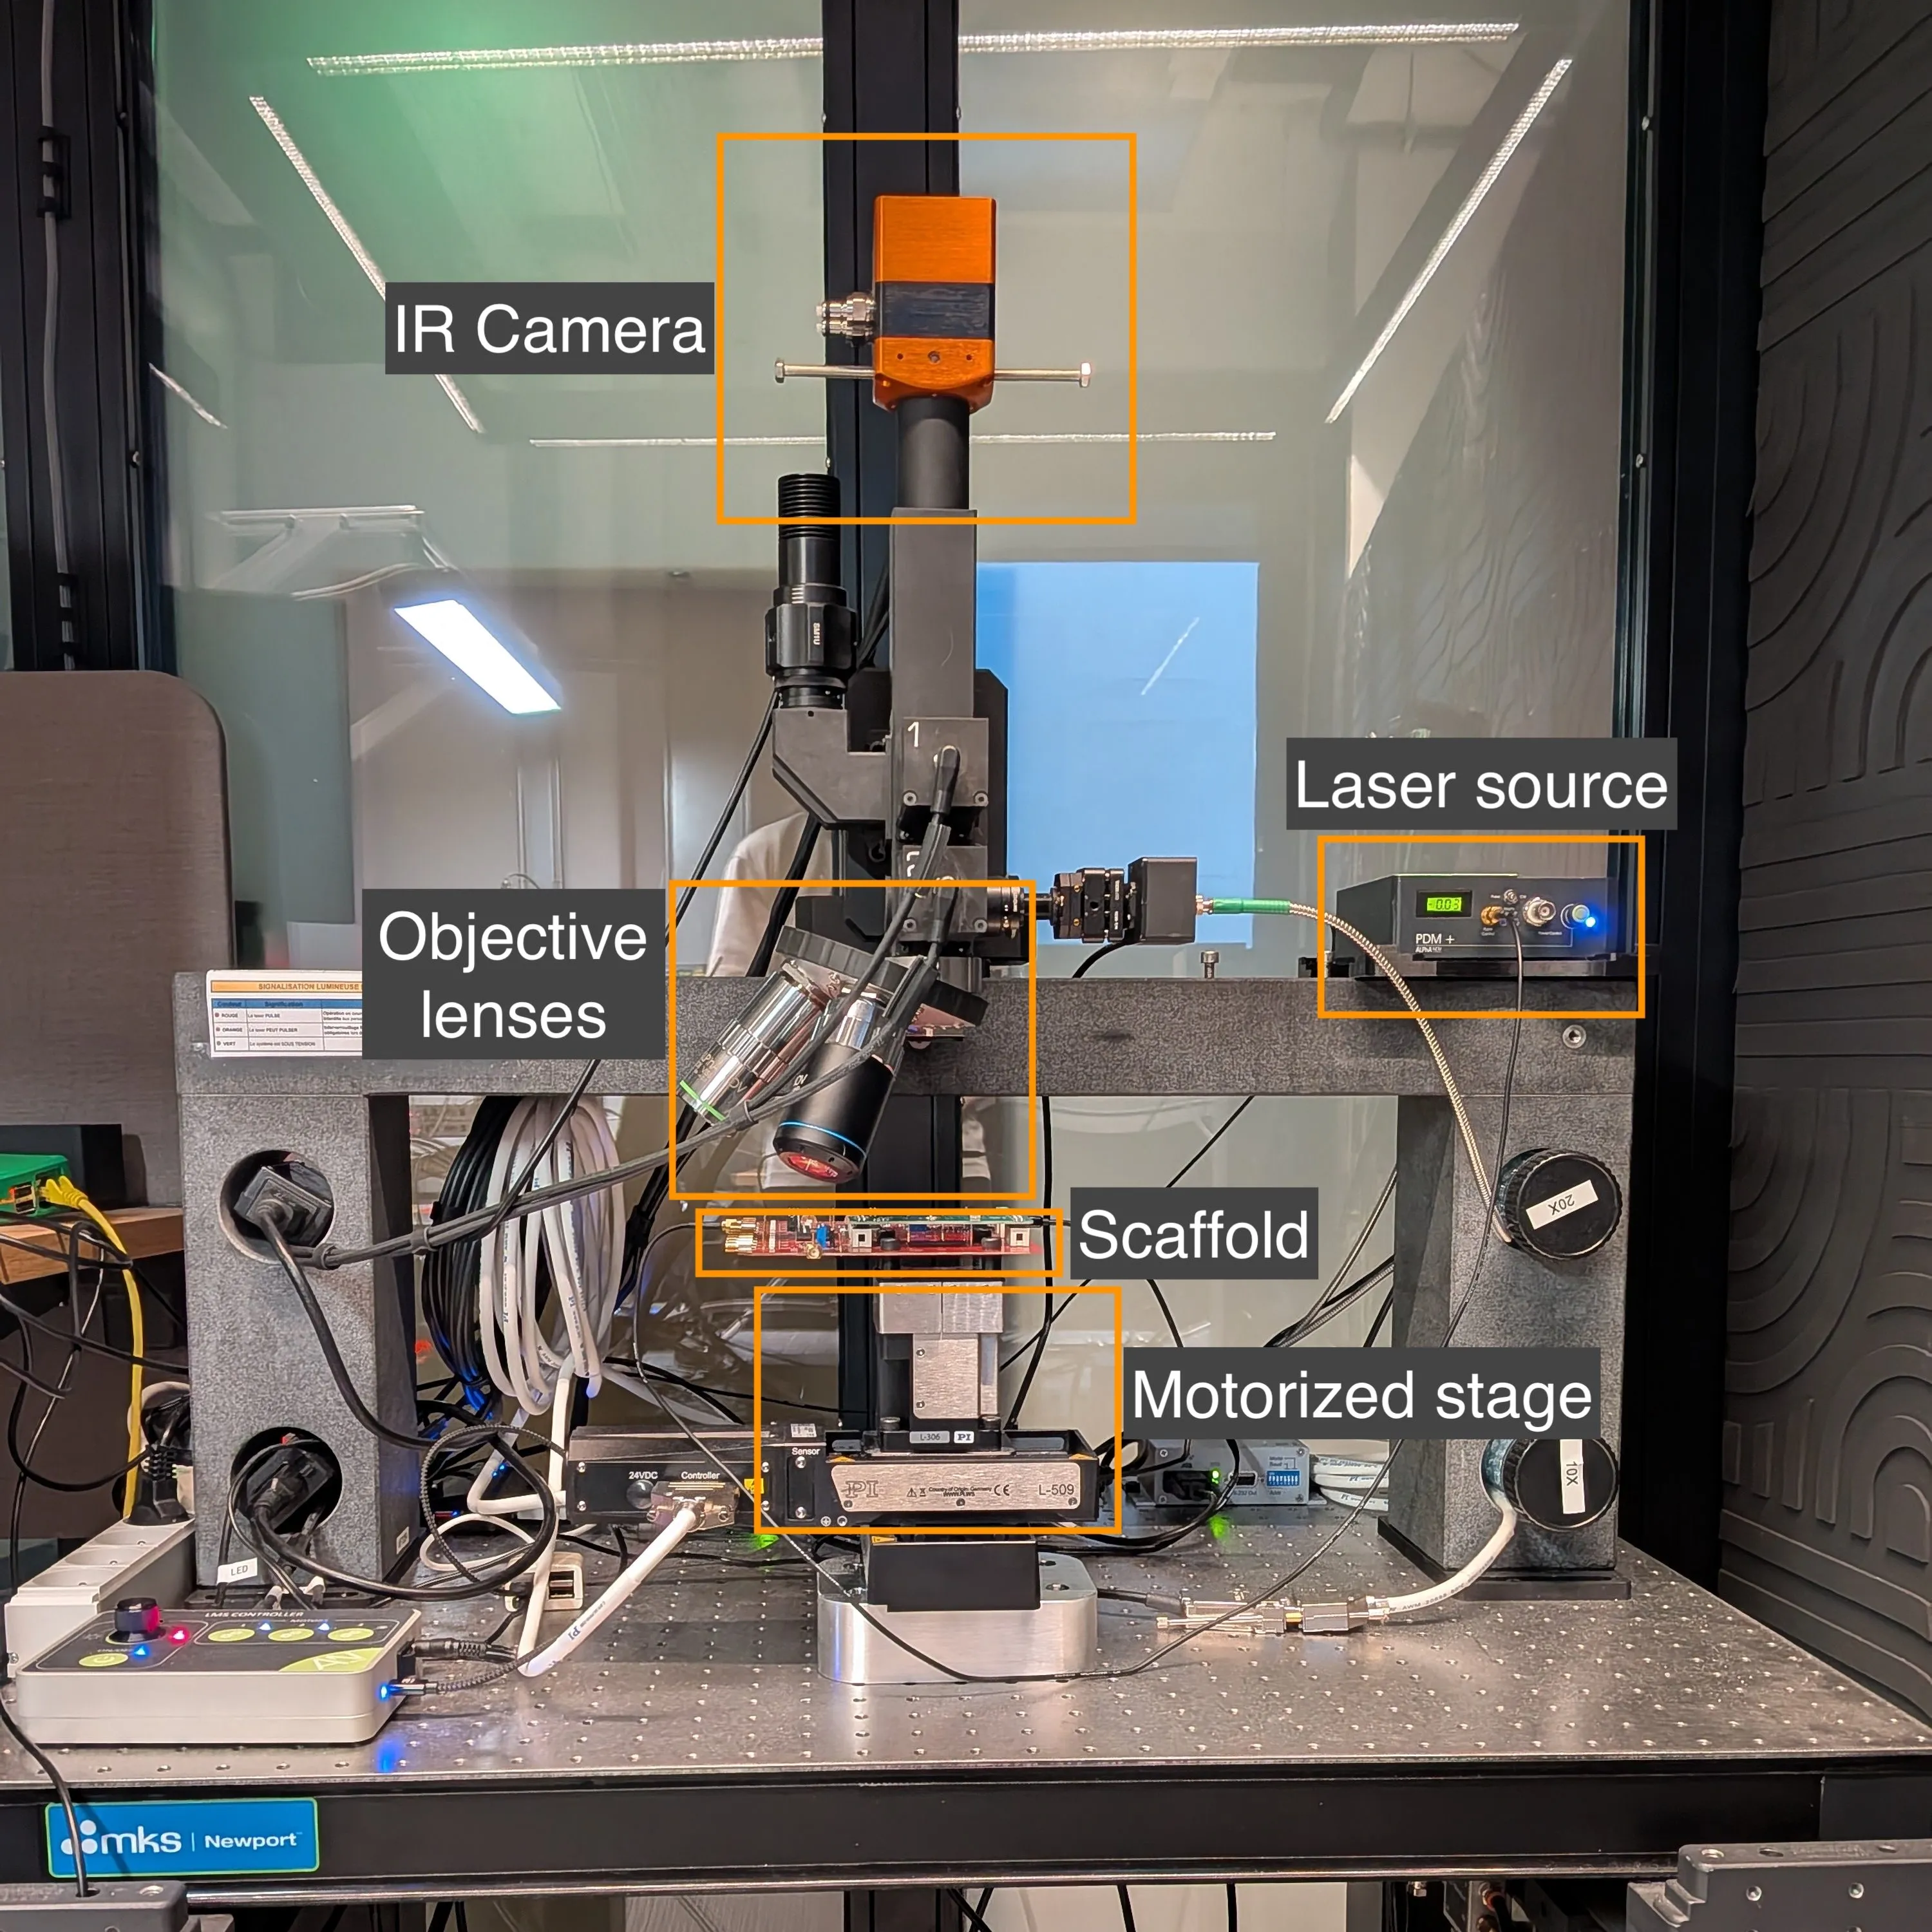 Стенд для проведения атаки впечатляет — и обошёлся примерно в $250 000
Шутки в сторону: лазер был очень аккуратно сфокусирован на цели ещё до включения. Целью стал регистр, включающий функции отладки RP2350. Его положение нашли, вскрыв корпус и изучив кристалл методом эмиссионной микроскопии, а саму атаку провели на чипе, вскрытом с обратной стороны, — инфракрасный луч светил сквозь кремниевую подложку.
Понадобилось немало проб и ошибок, чтобы найти точное место рядом с регистром, где нужно «выжечь» биты, — но в итоге они переключились, вернув отладчику доступ к защищённой зоне исполнения. После сброса чипа команда прочитала 128-битный секрет, спрятанный в памяти в рамках конкурса по взлому RP2350.
Давно известно: если «железо» попало в руки атакующего, способ проникнуть внутрь рано или поздно найдётся. Впечатляет другое — насколько сложным (и дорогим) оказался этот путь для простого микроконтроллера. Один только лабораторный стенд обошёлся примерно в $250 000.