Двухфакторная аутентификация (2FA) уже много лет остаётся базовой рекомендацией специалистов по безопасности для защиты онлайн-аккаунтов. По мере того как её включает всё больше пользователей, всё чаще звучит один и тот же вопрос: где хранить одноразовые коды — прямо в менеджере паролей или в отдельном приложении-аутентификаторе?
 Источник изображения — engadget.com
Идея о том, что вход в аккаунт должен опираться на два независимых фактора, — один из фундаментальных принципов безопасности. Менеджеры паролей реализуют его одним способом, приложения-аутентификаторы — другим, и у каждого подхода есть свои неочевидные компромиссы. Оба инструмента призваны защитить пользователя, но работают совершенно по-разному.
В основе 2FA лежит простая мысль: даже если злоумышленник украдёт пароль, без второго подтверждения личности он не войдёт в аккаунт. Одни сервисы присылают одноразовый код в SMS, другие выводят запрос прямо на экран смартфона, третьи отправляют код по электронной почте, а четвёртые предлагают ввести код, сгенерированный приложением-аутентификатором.
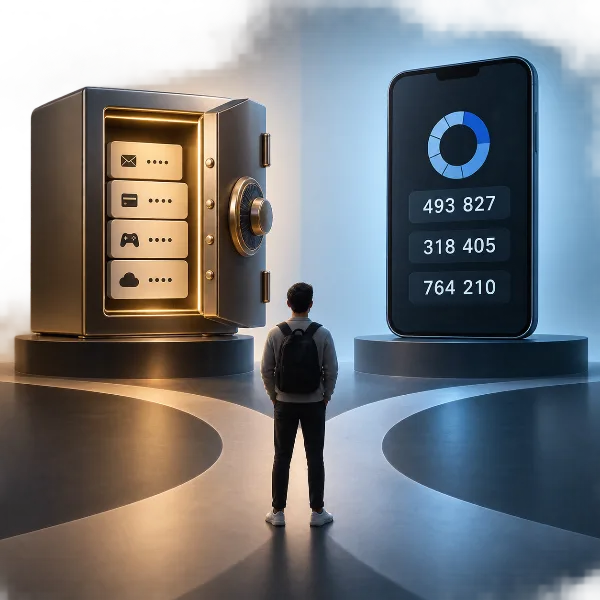
Менеджер паролей, в свою очередь, сводит оба фактора в одно защищённое хранилище, обменивая часть той самой «раздельности» на удобство. Ни один из подходов не является ошибочным — каждый отражает свой набор приоритетов: сколько неудобств пользователь готов терпеть, как он управляет своими устройствами и чего сильнее всего боится лишиться. Понимание того, как эти инструменты устроены и чем различаются, и помогает выбрать подходящий.
Большинство современных менеджеров паролей умеют не только хранить пароли. Популярные решения вроде 1Password и Bitwarden способны генерировать и автоматически подставлять шестизначные одноразовые коды (TOTP) рядом с логинами и паролями. У такого подхода «всё в одной корзине» есть вполне реальные плюсы.
Прежде всего это удобство: не нужно вручную разглядывать экран смартфона и успевать ввести код, пока он не истёк. Ещё один плюс — для тех, кто работает с несколькими устройствами: менеджер паролей синхронизирует коды 2FA между компьютером, браузером и мобильным приложением, так что доступ есть всегда.
Кроме того, при таком подходе пользователь не рискует остаться заблокированным, потеряв или разбив телефон. Все «семена» для генерации кодов хранятся в зашифрованном хранилище рядом с паролями и защищены одинаково надёжно. А если данными аккаунта нужно поделиться с близкими или коллегами, проще открыть доступ к менеджеру паролей, чем к аутентификатору на чужом смартфоне.
Но есть и обратная сторона. Настоящая двухфакторная защита строится на разделении первого фактора (пароля) и второго (одноразового кода). Когда оба лежат в одном хранилище, взлом единственного мастер-пароля открывает доступ сразу ко всему. Точно так же вредонос — кейлогер или зловредное расширение браузера — может перехватить и пароль, и код за один заход. Отдельный смартфон под аутентификатор создаёт физический барьер между хранилищем паролей и кодами входа; хранение всего в одном месте этот барьер убирает.
Отдельные приложения вроде Google Authenticator используют более изолированный подход, поскольку работают офлайн. Возникает физическое разделение: второй фактор действительно находится на другом устройстве, а не рядом с паролями, и вероятность кражи данных ниже.
Правда, за изоляцию приходится платить: коды по-прежнему нужно переписывать вручную. К тому же большинство аутентификаторов существуют только в мобильной версии, так что без телефона под рукой воспользоваться ими не выйдет — если, конечно, у приложения нет десктопной версии или расширения для браузера. Остаётся и риск временно потерять доступ к аккаунтам при утере или поломке телефона: сначала придётся настроить новое устройство и восстановить резервную копию из облака.
Один из лучших способов упростить себе жизнь, не жертвуя безопасностью, — комбинировать оба варианта. Большинство одноразовых кодов можно спокойно держать в менеджере паролей, но небольшую их часть — например, коды от основного почтового ящика и от самого менеджера паролей — надёжнее хранить на отдельном аппаратном ключе или в приложении-аутентификаторе. Тогда даже при компрометации хранилища самые важные аккаунты останутся недоступными.
Схема проста: встроенную 2FA менеджера паролей использовать для повседневных сервисов с низким риском — магазинов и подписок, а отдельный аутентификатор или аппаратный ключ — для почты, банковских приложений и самого менеджера паролей. Так неудобств минимум, а ключевые аккаунты защищены, даже если хранилище всё же взломают.
В конечном счёте ни один из инструментов не идеален сам по себе, и выбор зависит от того, что именно нужно защитить и насколько пользователь готов мириться с переключением между устройствами. Для большинства людей оптимальным выглядит именно гибридный подход.