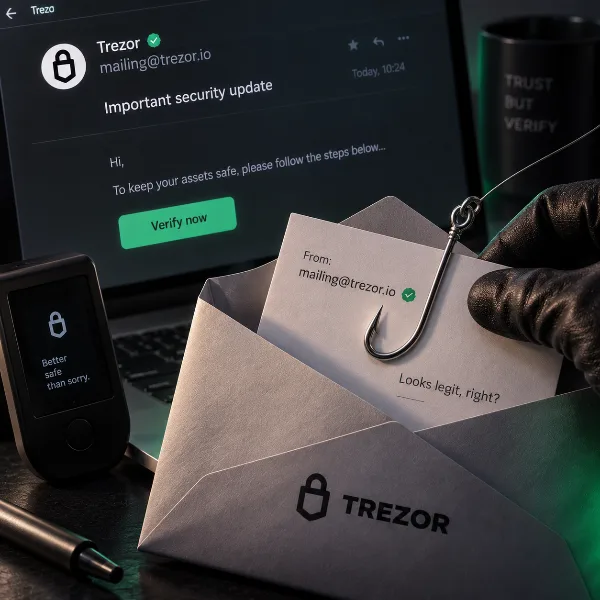
Около 347 000 человек из рассылки Trezor получили 9 сентября письмо о несуществующей уязвимости — «STM32 Entropy Vulnerability» — в их аппаратном кошельке. Отправителем значился mailing@trezor.io — настоящий адрес; подпись сообщения прошла проверку, а сама рассылка шла через ту же инфраструктуру, которую Trezor использует для собственной рассылки. Письмо написали преступники.
 Фишинговое письмо на экране ноутбука
В письме утверждалось, что примерно каждое четвёртое устройство Trezor якобы сошло с конвейера с заводским дефектом: генератор случайных чисел был слишком слабым, а seed-фразы восстановления можно было подобрать перебором при энтропии всего в 40 бит. Энтропия в этом контексте — мера непредсказуемости случайных данных: чем она выше, тем сложнее подобрать нужную комбинацию перебором. Seed-фраза обычно опирается на 128 бит энтропии и более, поэтому названные в письме 40 бит действительно звучали бы как серьёзная уязвимость, если бы имели отношение к реальности. Перешедших по ссылке пользователей направляли в приложение, которое запрашивало те самые слова восстановления. Этого достаточно, чтобы полностью и необратимо опустошить кошелёк. Trezor сообщает, что заблокировала домен на уровне DNS в течение 20 минут, но к этому моменту ссылку успели открыть 2500 получателей.
Рассылку Trezor отправляет через сервис Brevo (бывший Sendinblue). В разборе инцидента Brevo объясняет, как злоумышленник получил доступ. Он создал собственный аккаунт Brevo, включил в нём единый вход (SSO) и пригласил в эту конфигурацию учётные записи реальных пользователей Brevo. После этого он мог входить от их имени через собственного поставщика идентификации — само по себе это именно то, как и должен работать SSO. Проблема была в границах доступа: Brevo пишет, что доступ «не был должным образом ограничен по области действия», из-за чего вместо одной организации он распространился на все организации, к которым имели отношение приглашённые пользователи.
Brevo насчитала 138 затронутых клиентских аккаунтов. С шести из них рассылали фишинговые письма по контактам, из 43 злоумышленник выгрузил списки контактов, а в 93 не зафиксировали значимой активности. Brevo перекрыла доступ в 8:30 по UTC 10 сентября и принудительно разлогинила всех пользователей платформы. Компания признаёт, что не смогла защитить аудитории, доверенные ей клиентами.
Атаки, использующие настоящий, заслуживающий доверия канал, — не редкость. Так, в июле платное объявление в Bing, рекламировавшее поддельное приложение Claude, в итоге вело пользователей на подлинную страницу разработчика.
Примерно в то же время в аналогичную рассылочную брешь попали ещё две компании. Швейцарский производитель аппаратных кошельков BitBox разослал своим подписчикам почти идентичное письмо — с той же легендой о выдуманной уязвимости энтропии, только в микроконтроллере. CoinTracking, платформа для налогового учёта и учёта портфеля, оборудования не продаёт, поэтому получила другую приманку: клиентам предлагалось обновить якобы скомпрометированные API-ключи.
Brevo — не нишевый и не специфичный только для криптовалют сервис. В 2019 году французская компания купила берлинский Newsletter2Go вместе с его клиентской базой, и сегодня платформу использует большое число европейских рассылок. Чтобы попасть под удар, вовсе не обязательно владеть аппаратным кошельком — достаточно состоять в списке рассылки, который обслуживается тем же провайдером.
Стандартный совет «проверьте адрес отправителя» здесь не работает, потому что адрес был настоящим. Проверки SPF, DKIM и DMARC — механизмы, которые должны подтверждать, что письмо действительно отправлено с серверов указанного домена, — тоже не выявили ничего подозрительного. Brevo прямо пишет, что сообщения «были отправлены через легитимную инфраструктуру, поэтому прошли обычные проверки подлинности почты и выглядели настоящими». Единственное, что выдавало подделку, — сама суть просьбы. Trezor заявляет, что «никогда не запросит у вас резервную копию кошелька». Тот, кто просит прислать её, — не производитель. Это же правило действует для банков, почтовых сервисов и любых аккаунтов с кодами восстановления.
Если ограничиться переходом по ссылке и ничего никуда не вводить, по данным Trezor, это безопасно. Тем же, кто успел ввести слова восстановления, стоит немедленно перевести средства на новый кошелёк. Адреса получателей, судя по всему, тоже останутся в обороте у злоумышленников.
Trezor также пришлось в начале сентября подтвердить отдельный инцидент: взлом у логистического партнёра ShipMonk затронул более 80 000 клиентов — заметно больше, чем сообщалось изначально.
Аппаратные кошельки Trezor, BitBox и аналогичные устройства популярны и среди держателей криптовалюты в России и СНГ, а сервисы рассылок вроде Brevo обслуживают в том числе русскоязычные почтовые базы. Принцип защиты здесь универсален и не зависит от языка письма: ни один производитель или банк не запрашивает seed-фразу или резервную копию кошелька, а корректный адрес отправителя сам по себе ничего не гарантирует, если скомпрометирован сам сервис рассылки.